이 글은 제 공부의 목적으로 작성하는 글로써, 틀린 부분이 있을수 있습니다.
틀린 부분이 있을시, 댓글로 친절히 설명해주시면 감사하겠습니다.
와이어샤크란?
와이어 샤크는 패킷을 캡쳐하고 분석하기 위한 툴로, 패킷 캡쳐, 패킷 분석, 필터링 등의 기능을 제공하며, 네트워크 관련 문제 해결 및 보안 분석 등에 사용되는 소프트웨어이다.
설치
와이어 샤크 공식 웹사이트를 통해 다운로드 할 수 있다. 자신의 컴퓨터에 맞는 운영체제 버전을 설치하면 된다.
이 글은 와이어샤크 stable release 4.4.7을 설치하도록 하겠다.
와이어샤크 설치 링크
https://www.wireshark.org/download.html
Wireshark • Download
Wireshark: The world's most popular network protocol analyzer
www.wireshark.org
뒤로 쭈욱 넘기다 보면 다음과 같은 창이 뜬다.
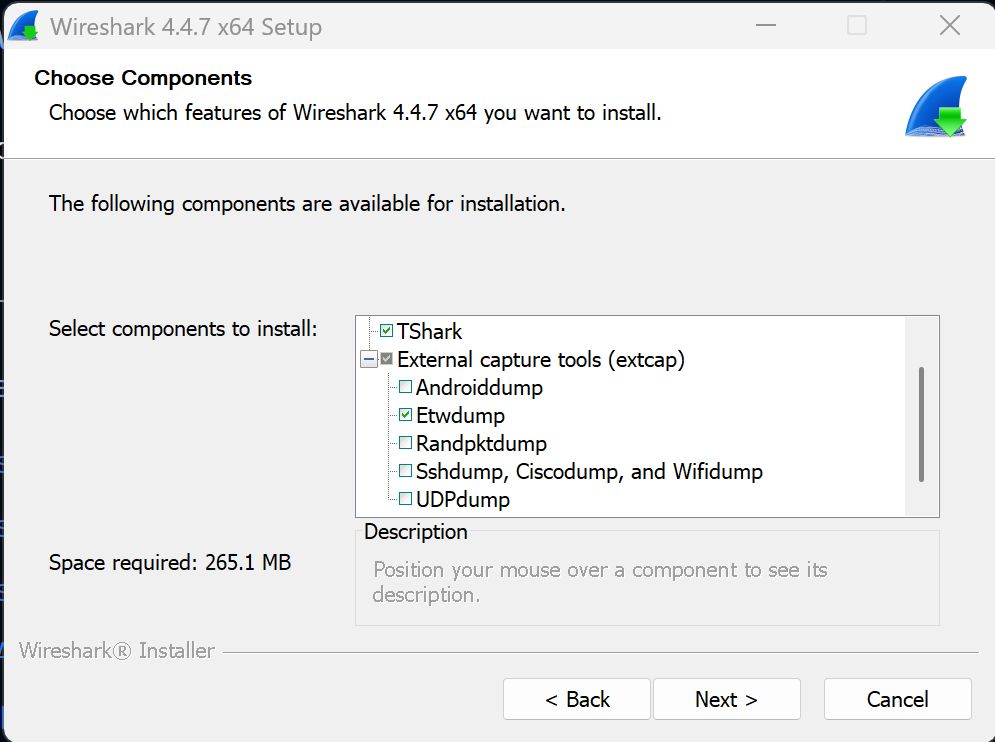
android dump: Android 기기에서 패킷 캡쳐할 수 있도록 돕는다.
etwdump: event tracing for windows 기반의 패킷 캡쳐 도구로써, 윈도우즈 커널 수준에서 네트워크 트래픽을 추적한다. wireshark가 직접커널과 상호작용 없이 패킷 수집이 가능하다.
randpktdump: 랜덤 패킷을 생성하는 용도이다.
sshdump,ciscodump,and wifidump: ssh를 통해 원격 시스템에서 패킷 캡쳐, cisco 장비에서 패킷 캡쳐, 무선 네트워크의 프레임 캡쳐
udpdump: udp를 통해 패킷 데이터를 외부 소스로 부터 수신
나는 나중에 필요할때, 재설치할 귀찮음을 없애기 위해 모두 체크하여 설치하도록 하겠다.
이후 모드 next를 눌러 설치를 진행하였다.
화면
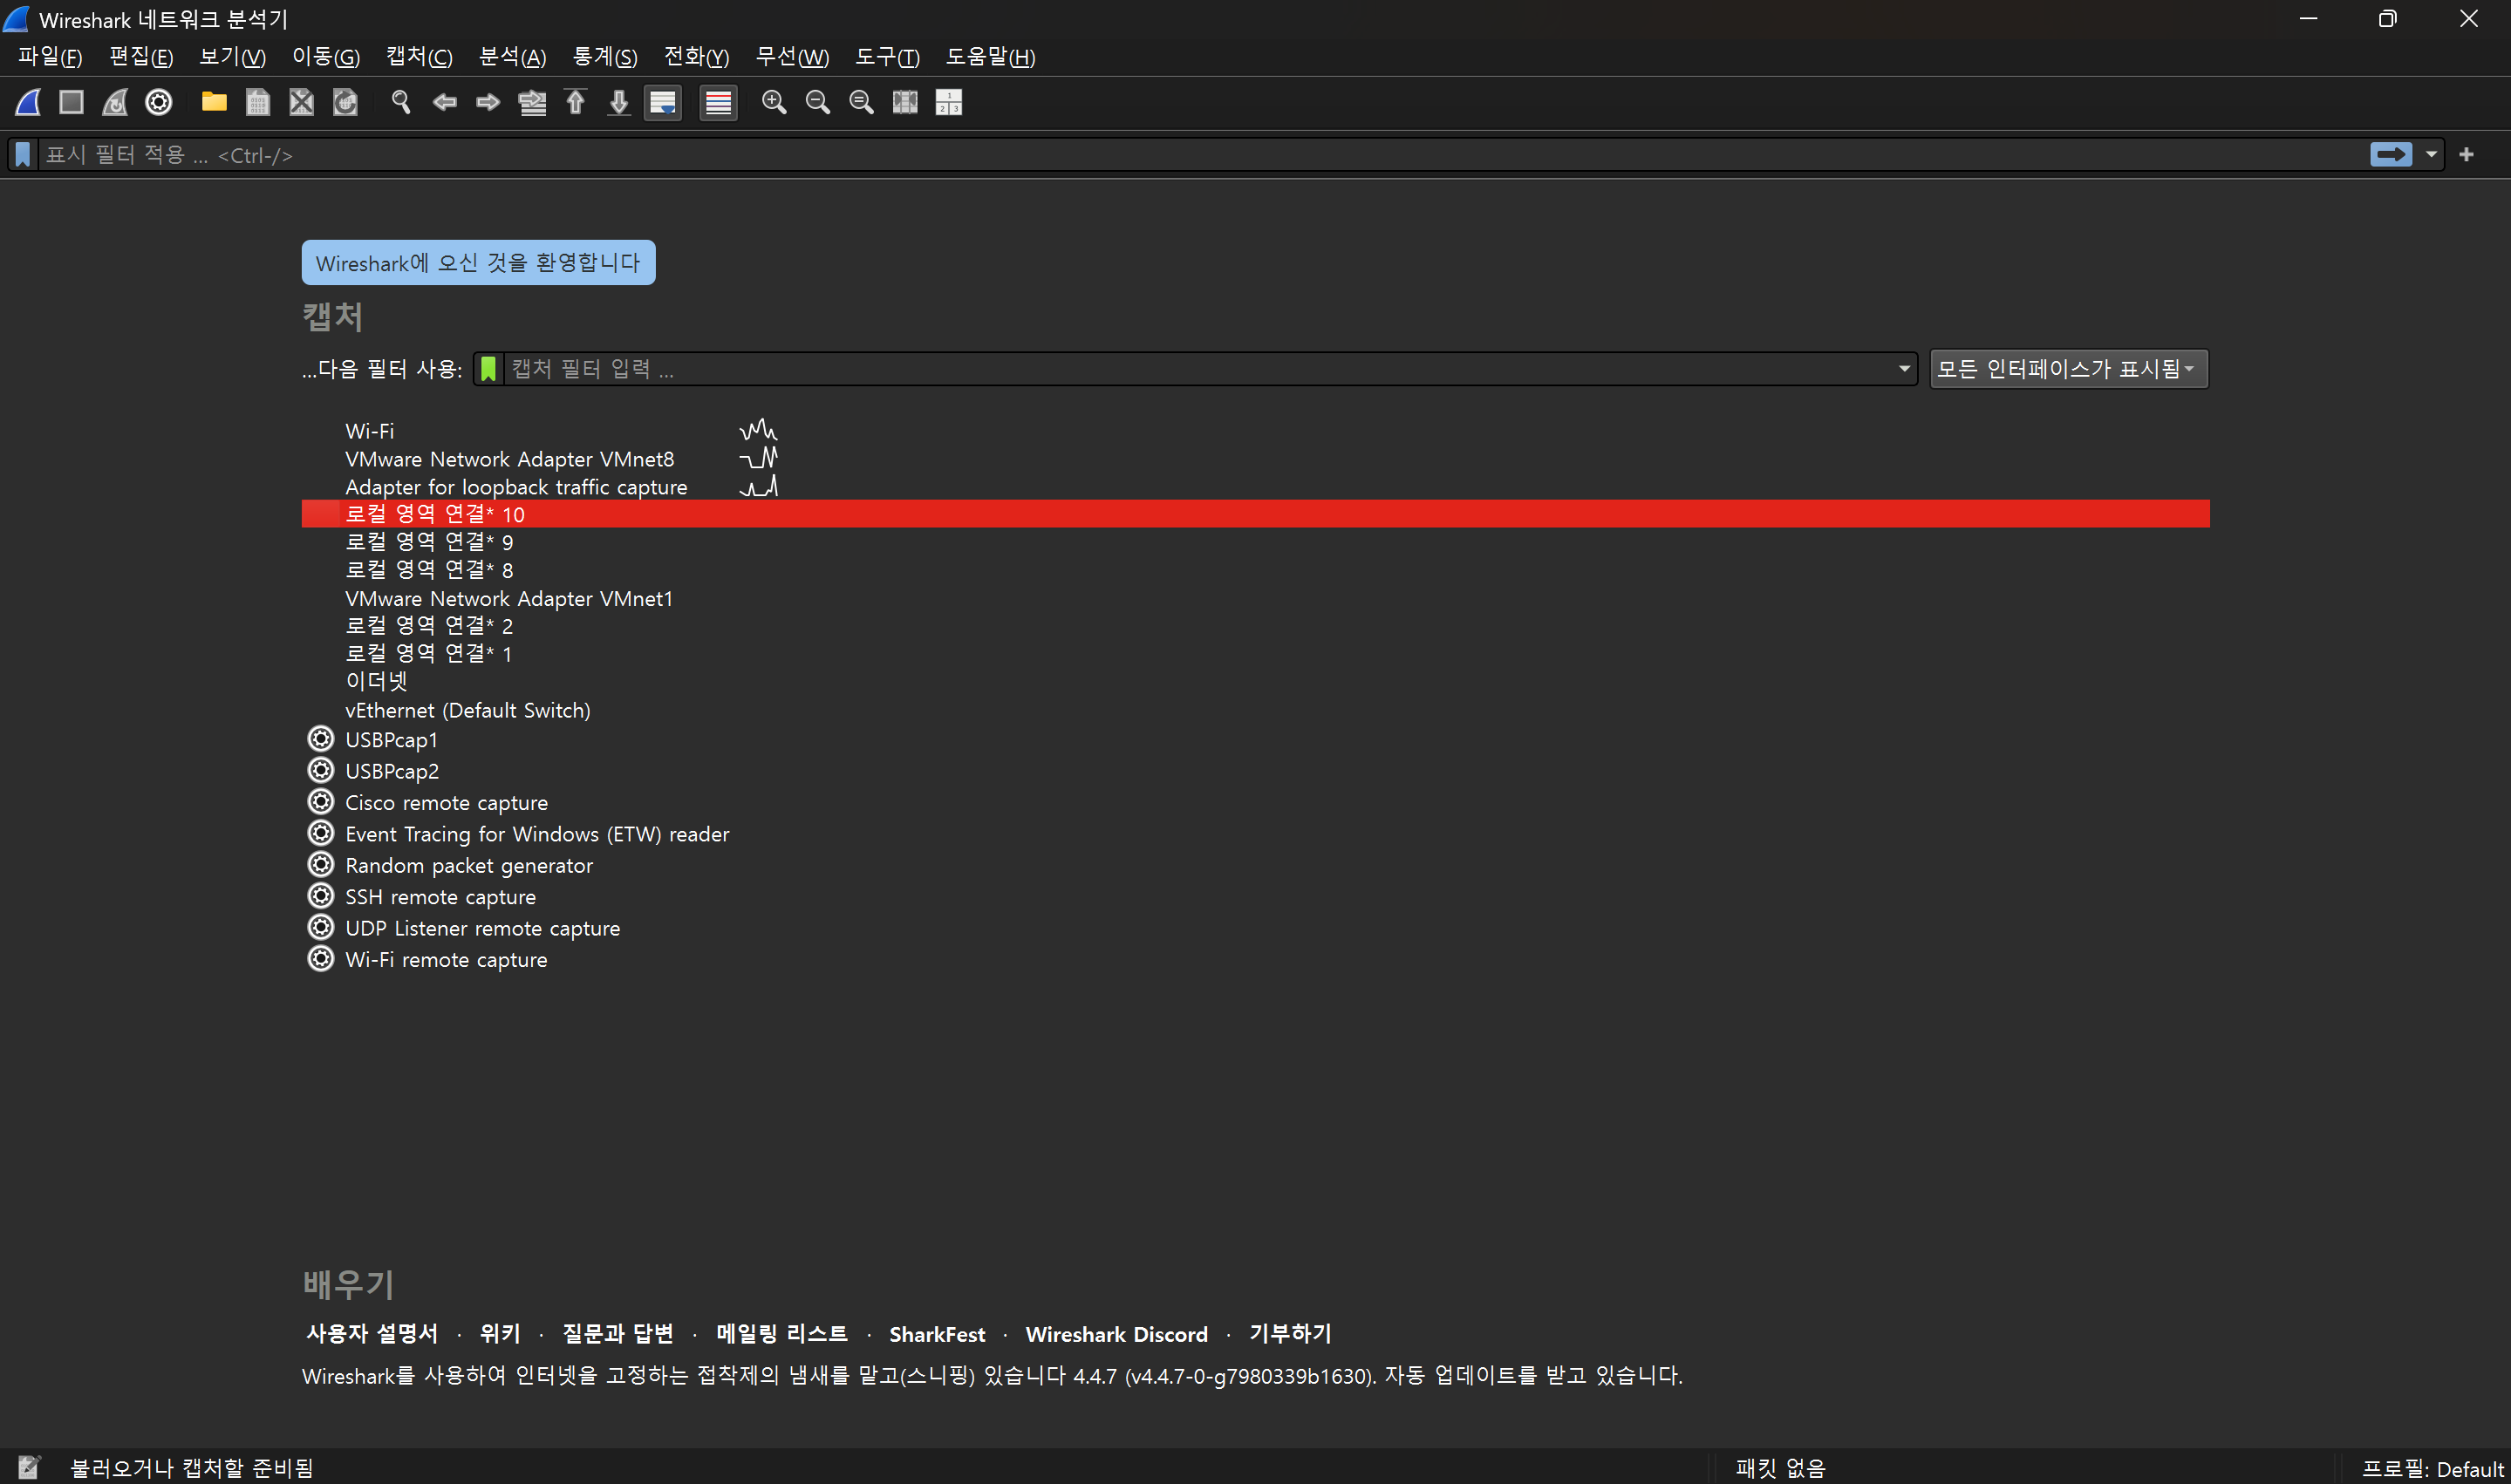
가장 처음 화면을 키면 다음과 같은 창이 나타난다.
다음과 같은 wifi, 이더넷 등에 대한 정보를 캡쳐하여 볼 수가 있다.
화면을 그대로 캡처한 것을 올릴수는 있으나, 혹시 몰라 화면을 캡처하지 않으니, 필요하다면 직접 확인해보는 것을 추천한다.
인터페이스
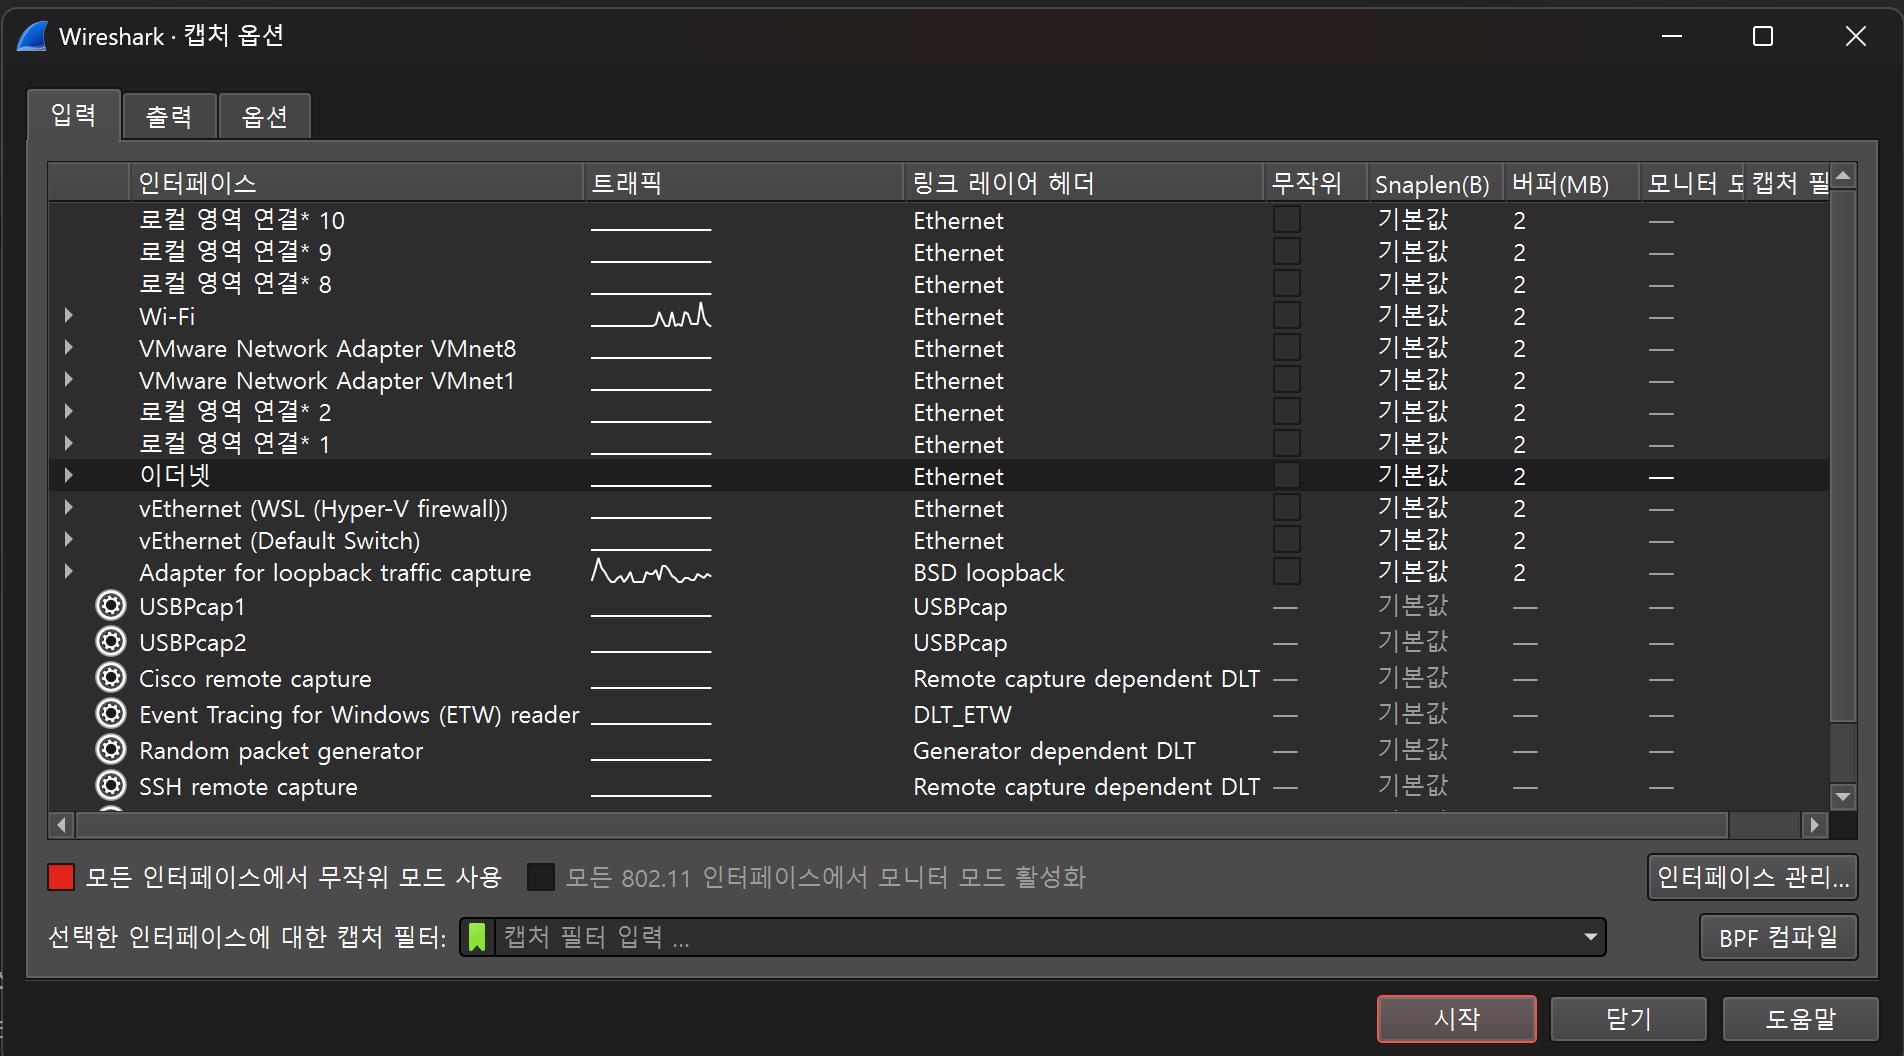
나의 화면은 다음과 같지만, 사용자가 어떠한 것을 사용하는지에따라 인터페이스에 뜨는 것이 달라질 수 있다.
내 화면을 기준으로 살펴보자.
| 인터페이스 | 설명 |
| 로컬 영역 연결 | 유선 이더넷 어댑터라고 한다. 물리적 lan 포트, 가상 어댑터, 실제 사용하는 유선 lan 포트 등에 해당한다고 한다. |
| wifi | 무선 연결 네트워크와 관련 있다고 한다. 기본적으로는 연결된 ap와의 통신만 캡쳐한다고 한다. |
| vmware network adapter | vmware 가상 네트워크 인터페이스라고 한다. vmware 내 가상머신과의 통신을 캡쳐하고자 할때 사용한다. |
| vEthernet(WSL/Default Switch) | wsl이나, hyper-V와 관련된 인터페이스라고 한다. 가상머신, wsl2, docker와 통신하는 트래픽을 캡쳐한다. |
| Adapter for loopback traffic capture | 127.0.0.1 트래픽을 캡쳐한다고 한다. |
| USBPcap | USB를 통해 들어오는 usb 패킷을 캡쳐한다고 한다. |
| Cisco remote capture | 원격장비(Cisco 장비 등)에서 패킷 캡쳐를 위해 사용한다고 한다. |
| Event Tracing for Windows reader | 원도우의 ETW 기능을 활용한 이벤트 기반 캡쳐라고 한다. |
또한, "모든 인터페이스에서 무작위 모드 사용"에 대해 알아보자.
기본적으로, 내 컴퓨터는 네 컴퓨터를 목적지로 하는 패킷만 수신하도록 되어있다.
하지만, 무작위 모드를 사용할 시, wireshark에서 내가 사용하는 네트워크 내에서 네게 오지 않은 네트워크 패킷까지 수신할 수 있다.
하지만, 네트워크상에서, 스위치는 MAC 주소를 확인하여, 해당 포트로만 데이터를 보내기 때문에 다른 기기간의 통신되는 패킷을 보기는 힘들고, 브로드캐스트 정도 캡쳐는 가능하다.
이를 해결하기 위해, 포트 미러링이라는 기술이 사용된다고 하는데, 나중에 가능하다면, 다뤄보도록 하겠다.
이것으로 이 글을 마치도록 하겠따.
! 경고
와이어샤크 처음 사용할때, 캡쳐 종료를 하지 않고 잠든적이 있는데, 다음날 일어나보니, 노트북이 먹통이 되어있었던 적이 있다. 캡쳐를 하게되면, 무작위 모드라는게 켜져있게 되는 이는 같은 네트워크의 모든 패킷을 받아들인 다는 의미이다. 이 때문에, 수 많은 양의 데이터가 내 노트북에 누적되었을 것이다. 이게 원인이 아닐 수도 있지만, 혹시 모를 상황에 대비하여 꼭 사용 후에는 wireshark의 캡쳐를 종료하기를 바란다.
'네트워크 > 와이어샤크' 카테고리의 다른 글
| [와이어샤크][번외] vpn 설정 (1) | 2025.07.30 |
|---|---|
| [와이어샤크][Day 5] HTTP 분석 (0) | 2025.07.19 |
| [와이어샤크][Day 4] DNS 트래픽 분석 (0) | 2025.07.17 |
| [와이어샤크][Day 3] TCP/UDP 패킷 구조 분석 (0) | 2025.07.16 |
| [와이어샤크][Day 2] 기본 필터 사용법 익히기 (0) | 2025.07.16 |